
La Comisión ha tomado medidas para mejorar la ciberseguridad de los dispositivos inalámbricos disponibles en el mercado europeo. Dado que los teléfonos móviles, los relojes inteligentes, los monitores de actividad y los juguetes inalámbricos están cada vez más presentes en nuestra vida cotidiana, las ciberamenazas plantean un riesgo cada vez mayor para todos los consumidores
El acto delegado relativo a la Directiva sobre equipos radioeléctricos adoptado tiene por objeto garantizar que todos los dispositivos inalámbricos sean seguros antes de ser comercializados en el mercado de la UE. Este acto establece nuevos requisitos legales en materia de salvaguardias de la ciberseguridad, que los fabricantes tendrán que tener en cuenta en el diseño y la producción de los productos en cuestión. También protegerá la privacidad y los datos personales de los ciudadanos, evitará el riesgo de fraudes económicos y garantizará una mayor resiliencia de nuestras redes de comunicación.
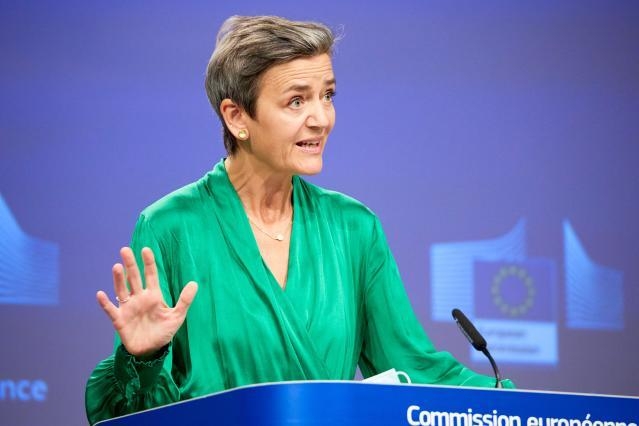
Margrethe Vestager, vicepresidenta ejecutiva para Una Europa Adaptada a la Era Digital, ha declarado: «La gente quiere que sus productos conectados sean seguros. ¿Cómo, si no, confiar en ellos para las comunicaciones profesionales o privadas? Por tanto, estamos estableciendo nuevas obligaciones legales para salvaguardar la ciberseguridad de los dispositivos electrónicos».
A su vez, Thierry Breton, comisario de Mercado Interior, ha declarado: «Las ciberamenazas evolucionan rápidamente; son cada vez más complejas y adaptables. Gracias a los requisitos que introducimos hoy, mejoraremos considerablemente la seguridad de una amplia gama de productos y reforzaremos nuestra resiliencia frente a las ciberamenazas, en consonancia con nuestras ambiciones digitales para Europa. Se trata de un paso importante en el establecimiento de un conjunto integral de normas comunes europeas de ciberseguridad para los productos (incluidos los objetos conectados) y los servicios que entran en nuestro mercado».
Las medidas propuestas hoy serán aplicables a dispositivos inalámbricos como teléfonos móviles, tabletas y otros productos capaces de comunicarse por internet; juguetes y artículos de puericultura como monitores para bebés; así como una serie de artículos ponibles, como relojes inteligentes o monitores de actividad.
Las nuevas medidas contribuirán a:
• Mejorar la resiliencia de la red: Los dispositivos y productos inalámbricos tendrán que incorporar funciones para impedir que dañen las redes de comunicación y para evitar la posibilidad de que se utilicen para perturbar la funcionalidad de los sitios web u otros servicios.
• Proteger mejor la privacidad de los consumidores: Los dispositivos y productos inalámbricos tendrán que tener funciones para garantizar la protección de los datos personales. La protección de los derechos del niño será un elemento esencial de esta legislación. Por ejemplo, los fabricantes tendrán que aplicar nuevas medidas para impedir el acceso no autorizado a datos personales o su transmisión sin autorización.
• Reducir el riesgo de fraudes económicos: Los dispositivos y productos inalámbricos tendrán que incluir funciones que minimicen el riesgo de fraude al efectuar pagos electrónicos. Por ejemplo, tendrán que garantizar un mejor control de la autenticación del usuario para evitar pagos fraudulentos.
El acto delegado se completará con una Ley de Ciberresiliencia, anunciada recientemente por la presidenta Von der Leyen en el discurso sobre el estado de la Unión, que tendría por objetivo incluir más productos, analizando todo su ciclo de vida. Tanto la propuesta de hoy como la próxima Ley de Ciberresiliencia dan seguimiento a las actuaciones anunciadas en la nueva Estrategia de Ciberseguridad de la UE, presentada en diciembre de 2020.
Próximos pasos
Si el Consejo y el Parlamento no formulan objeciones, el acto delegado entrará en vigor tras un período de control de dos meses.
Tras la entrada en vigor, los fabricantes dispondrán de un período transitorio de treinta meses para empezar a cumplir los nuevos requisitos legales. De este modo, la industria dispondrá de tiempo suficiente para adaptar los productos correspondientes antes de que entren en vigor los nuevos requisitos, hacia mediados de 2024 si se cumplen las previsiones.
La Comisión también ayudará a los fabricantes a cumplir los nuevos requisitos pidiendo a las organizaciones europeas de normalización que elaboren normas al respecto. Como alternativa, los fabricantes también podrán demostrar la conformidad de sus productos sometiéndolos a una evaluación llevada a cabo por los organismos notificados correspondientes.
Contexto
Los dispositivos inalámbricos se han convertido en una parte fundamental de la vida de los ciudadanos. Acceden a nuestra información personal y hacen uso de las redes de comunicación. La pandemia de COVID-19 ha aumentado drásticamente el uso de equipos radioeléctricos para fines profesionales o personales.
En los últimos años, los estudios de la Comisión y de varias autoridades nacionales han detectado un número cada vez mayor de dispositivos inalámbricos que plantean riesgos para la ciberseguridad. Estos estudios han señalado, por ejemplo, el riesgo que suponen los juguetes que espían las actividades de los niños o sus conversaciones; los datos personales no cifrados almacenados en nuestros dispositivos, incluidos los relacionados con los pagos, a los que se puede acceder fácilmente; e incluso los equipos que pueden hacer un mal uso de los recursos de la red y reducir así su capacidad.
Arriba, en la imagen, Margrethe Vestager, vicepresidenta ejecutiva para Una Europa Adaptada a la Era Digital / Fotografo: Claudio Centonze, cortesía de la CE
