
Los cibercriminales utilizan la IA para explotar vulnerabilidades en cuestión de horas, atacar entornos empresariales de IA y escalar ataques contra las cadenas de suministro de software
CrowdStrike ha publicado su Informe Threat Hunting 2026, que revela que la Inteligencia Artificial forma parte integral de las operaciones de los ciberdelincuentes.
Según el informe de CrowdStrike, los actores vinculados a China son capaces de explotar vulnerabilidades críticas en menos de 24 horas desde la publicación de una prueba de concepto (PoC), mientras que los actores asociados a Corea del Norte han comprometido 131 paquetes de confianza de frameworks de IA, demostrando que la Inteligencia Artificial se ha convertido tanto en una capacidad operativa como en un objetivo de alto valor.
La IA es ahora una herramienta, un objetivo y un multiplicador de fuerza para los ciberdelincuentes. A medida que las empresas integran la IA en sus operaciones, los criminales están explotando infraestructuras de IA, comprometiendo cadenas de suministro de software, abusando de los grandes modelos de lenguaje (LLM) empresariales y siguiendo las cargas de trabajo de IA hasta la nube. El resultado es una nueva realidad operativa: los ataques se producen con mayor rapidez, se escalan de forma más eficiente y se dirigen cada vez más contra los sistemas de IA de los que dependen las organizaciones.
Entre las principales conclusiones del Informe Threat Hunting 2026 de CrowdStrike destacan:
• La IA es una herramienta, un objetivo y un multiplicador de fuerza para los cibercriminales. Los ciberdelincuentes utilizan la IA para generar payloads y comandos shell, explotar infraestructuras de IA y abusar de LLM empresariales. El informe de CrowdStrike resalta una campaña que envió cerca de 200.000 solicitudes a modelos de IA en solo dos minutos. Asimismo, CrowdStrike OverWatch observó que las alertas generadas por agentes de IA crecieron 2,5 veces más rápido que las originadas por analistas humanos, lo que demuestra cómo la IA está acelerando el volumen y la velocidad de la actividad que los equipos de seguridad deben investigar.
• El ecosistema de IA se ha convertido en el nuevo campo de batalla de la cadena de suministro de software. El actor vinculado a Corea del Norte STARDUST CHOLLIMA introdujo un paquete malicioso de npm en 131 frameworks de IA Mastra de confianza. Durante el primer semestre de 2026, el 87 % de las amenazas detectadas en registros de software correspondieron a paquetes maliciosos de npm. Por su parte, el actor de eCrime ALTERED SPIDER comprometió más de 300 dependencias de software en un solo día para robar credenciales y acceder posteriormente a entornos en la nube.
• Los márgenes de explotación se reducen a cuestión de horas. En el primer semestre de 2026, el 88 % de las vulnerabilidades relacionadas con explotación de una prueba de concepto observadas por CrowdStrike ocurrieron en las primeras 48 horas tras su publicación. Los actores vinculados a China VAULT PANDA y GENESIS PANDA actuaron incluso más rápido, lanzando ataques deliberados en menos de 24 horas tras la divulgación de las vulnerabilidades
• Los adversarios siguen a la IA hasta la nube. La actividad del cibercrimen orientada a entornos cloud aumentó un 171 %, impulsada por campañas de robo de credenciales, criptominería, abuso de LLM y robo de activos financieros digitales.
• La autenticación de confianza se convierte en una nueva vía de ataque. Las intrusiones mediante vishing se duplicaron durante el primer semestre de 2026. Los grupos de eCrime CORDIAL SPIDER y SNARKY SPIDER comprometieron aplicaciones SaaS integradas con sistemas de inicio de sesión único (SSO) para extraer datos. En uno de los incidentes analizados, SNARKY SPIDER necesitó menos de 5 minutos desde el secuestro de una cuenta hasta el robo de datos. Además, los intentos mensuales de device code phishing crecieron 15 veces durante el primer semestre del año, reflejando el creciente abuso de los flujos de autenticación de confianza.
“La IA ya está integrada en las operaciones de los ciberdelincuentes. Está transformando la manera en la que los ataques se planifican, ejecutan y escalan, al tiempo que se amplía la superficie de ataque que las organizaciones deben proteger”, afirma Adam Meyers, director de operaciones contra adversarios de CrowdStrike. “Las organizaciones que tendrán éxito serán aquellas que protejan la IA con la misma intensidad con la que la adoptan y que utilicen la IA para defenderse a la velocidad a la que actúan los adversarios”.
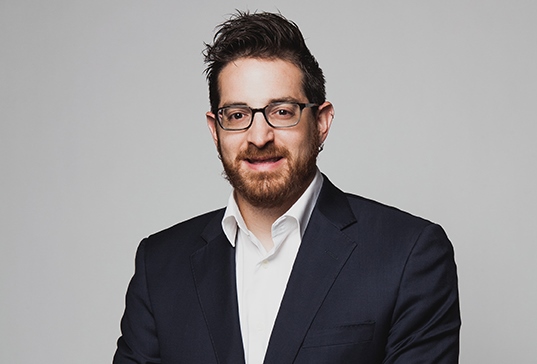
Arriba, en la foto, Adam Meyers, director de operaciones contra adversarios de CrowdStrike
