
Los nuevos modelos avanzados de IA están redefiniendo la ciberseguridad. La IA puede utilizarse indebidamente para identificar vulnerabilidades, automatizar ataques y aumentar la escala y la velocidad de los incidentes cibernéticos a una velocidad sin precedentes
Sobre la base del marco jurídico único de la UE para la IA y la ciberseguridad, el Plan de Acción reunirá a los Estados miembros, la industria y las organizaciones a escala de la UE para reforzar la ciberseguridad de nuestro panorama digital frente a las vulnerabilidades que plantea la IA avanzada.
Evaluación de modelos de IA
La seguridad efectiva requiere una comprensión profunda de cómo las nuevas tecnologías pueden ser utilizadas, mal utilizadas y explotadas. En virtud de la Ley de IA, los modelos avanzados de IA deben evaluarse, y las medidas de mitigación deben evaluarse cuidadosamente, antes de que los modelos se introduzcan en el mercado de la UE.
Para fomentar los conocimientos especializados adquiridos a nivel nacional, la Comisión pondrá en marcha una convocatoria específica para establecer una capacidad de evaluación de la UE que abarque la ciberseguridad, que se espera esté operativa en 2027. Esta nueva capacidad contribuirá a la función reguladora de la Oficina de IA al reforzar la evaluación por terceros de las capacidades y los riesgos de la IA a escala mundial.
Acceso a modelos avanzados de IA
Europa también necesita condiciones claras y transparentes para acceder a los sistemas de IA más avanzados.
La Comisión trabajará con la Agencia de la UE para la Ciberseguridad (ENISA) para definir un plan europeo para el acceso estructurado a capacidades avanzadas de IA para la ciberseguridad. Estas orientaciones ayudarán a las organizaciones públicas y privadas europeas pertinentes a acceder a modelos avanzados de IA.
Pruebas de IA para la ciberseguridad
ENISA y el Centro Común de Investigación de la Comisión crearán una plataforma segura para probar la IA en materia de ciberseguridad, incluido el uso de entornos simulados. Esto aportará conocimientos técnicos sobre el uso seguro de la IA a los operadores de sectores críticos, como las finanzas, la energía, la salud, el transporte y la administración pública.
Reforzar la ciberseguridad de la UE y corregir las vulnerabilidades
La UE debe proteger sus infraestructuras críticas contra las vulnerabilidades derivadas del posible uso indebido de estas tecnologías.
Tal como prevén las normas de ciberseguridad de la UE, las organizaciones deben intensificar las prácticas de ciberhigiene, las medidas de gestión de riesgos y los principios de seguridad desde el diseño.
Las organizaciones deben empezar a utilizar las capacidades de IA ya disponibles, también a través de modelos de código abierto, para identificar y corregir las vulnerabilidades más rápidamente, así como para prevenir y responder a los ciberataques.
Para ayudar a las organizaciones en esta transición, ENISA apoyará y facilitará las asociaciones entre las autoridades públicas, las empresas y las comunidades de código abierto en el ecosistema cibernético. Esto incluirá orientación, recomendaciones y mejores prácticas, así como una campaña para asegurar el software de código abierto crítico.
Escalar las capacidades europeas de IA para la ciberseguridad
Para estimular la expansión del mercado europeo, la Comisión pondrá en marcha el Gran Desafío de la UE en materia de IA para la ciberseguridad. Este concurso reunirá a empresas, investigadores y organizaciones para desarrollar soluciones de IA para la ciberseguridad.
La UE debe seguir invirtiendo en el desarrollo de sus propias capacidades soberanas avanzadas de IA, aprovechando la infraestructura proporcionada por las fábricas de IA y las futuras gigafábricas. En este contexto, la próxima capacidad de capital tecnológico europeo, anunciada en el paquete de soberanía tecnológica, podría atraer inversión privada para ampliar las capacidades de IA propias.
“La IA está transformando el significado de la ciberseguridad. Y debemos mantener el ritmo. La UE cuenta con bases sólidas para adaptar su respuesta frente a las vulnerabilidades que la tecnología emergente trae consigo. Debemos aprovechar y centrar las capacidades, las redes y el marco jurídico existentes para fortalecer la ciberseguridad que protege nuestro panorama digital”, dijo Henna Virkkunen, vicepresidenta ejecutiva para la Soberanía Tecnológica, la Seguridad y la Democracia.
Antecedentes
La UE cuenta con un marco jurídico adecuado para abordar la ciberseguridad en la era de las tecnologías emergentes, como la IA. La Ley de IA exige evaluar y mitigar los riesgos derivados de los modelos de IA, mientras que el Código de buenas prácticas de IA de uso general especifica estos requisitos y facilita el cumplimiento por parte de los proveedores de modelos avanzados. Estas disposiciones comenzarán a aplicarse el 2 de agosto de 2026.
seguridad desde el diseño para los productos de hardware y software. Además, la Directiva sobre redes y sistemas de información, o SRI 2, tiene por objeto impulsar la seguridad de sectores críticos como el transporte y la energía, junto con la Ley de Resiliencia Operativa Digital (DORA) para el sector financiero. La Ley de Cibersolidaridad refuerza las capacidades de la UE para detectar amenazas y ataques de ciberseguridad significativos y a gran escala, prepararse para ellos y responder a ellos.
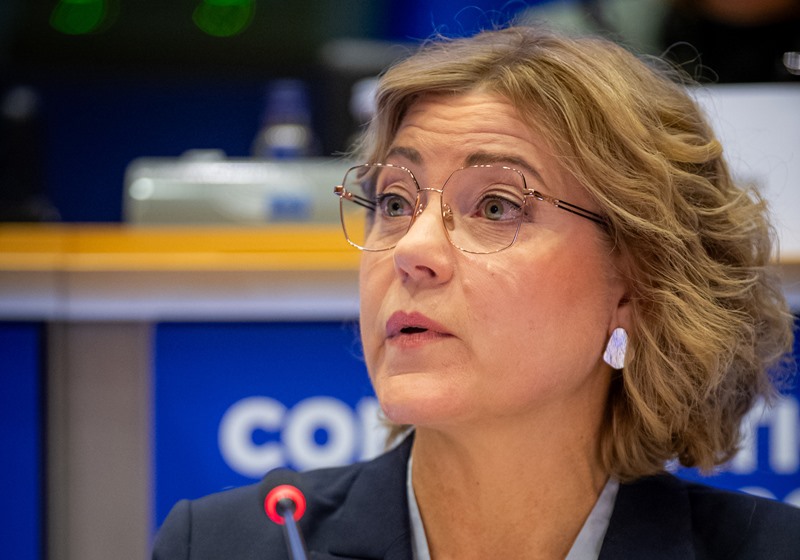
Arriba, en la foto, Henna Virkkunen, vicepresidenta ejecutiva para la Soberanía Tecnológica, la Seguridad y la Democracia / imagen cortesía de la UE
