
La industria tecnológica es la más atacada del mundo, ya que los ciberdelincuentes explotan tanto la IA que se está construyendo como las herramientas utilizadas para desarrollarla
CrowdStrike ha publicado su informe sobre las amenazas al sector tecnológico en 2026, en el que revela que los actores vinculados a China están intensificando sus campañas de espionaje contra organizaciones tecnológicas para robar capacidades de Inteligencia Artificial y de propiedad intelectual que no pueden desarrollar con la suficiente velocidad por sí mismos.
Los activos de IA más valiosos del mundo se concentran dentro de las empresas tecnológicas, por lo que esta industria se ha convertido en la más atacada del planeta. Los grupos de ciberdelincuentes vinculados a China son responsables de más del 58 % de las intrusiones dirigidas patrocinadas por Estados contra este sector.
Al mismo tiempo, actores vinculados a Corea del Norte están acelerando esquemas fraudulentos de profesionales informáticos para canalizar ingresos hacia el régimen, mientras que algunos grupos de ciberdelincuentes están utilizando la IA como arma y convirtiendo los ecosistemas de desarrollo que la sustentan en vectores de ataque.
El informe de CrowdStrike deja claro que la misma innovación que hace valiosa a la tecnología también la convierte en el principal objetivo de los adversarios. A partir de la inteligencia obtenida por el equipo de Operaciones Contra Adversarios de CrowdStrike, que rastrea a más de 280 grupos identificados, el informe revela también que:
* Los grupos vinculados a China roban tecnología para impulsar las ambiciones de IA de Pekín
Los grupos relacionados con China (MURKY PANDA, MUSTANG PANDA, OVERCAST PANDA, SUNRISE PANDA y WARP PANDA, entre otros) atacaron al sector tecnológico más que a cualquier otra industria. Sólo la campaña de pulverización de contraseñas (password spraying) de MURKY PANDA afectó a más de 340 entidades estadounidenses.
* Corea del Norte infiltra profesionales en empresas tecnológicas utilizando IA
FAMOUS CHOLLIMA utilizó identidades potenciadas por IA y empresas pantalla estadounidenses para conseguir empleos remotos dentro de compañías tecnológicas. Este grupo fue responsable del 47 % de todas las intrusiones interactivas patrocinadas por Estados contra el sector, canalizando ingresos ilícitos directamente hacia los programas armamentísticos del régimen norcoreano.
* Los ciberdelincuentes aceleran el acceso para la extorsión
Los ataques con motivación financiera representaron el 65 % de todas las operaciones interactivas contra el sector tecnológico. Los intermediarios de acceso inicial informan del acceso comprometido a 277 organizaciones tecnológicas, un aumento cercano al 30 %. Además, grupos especializados en extorsión mediante ransomware han publicado los nombres de 572 entidades tecnológicas en sitios de filtración dedicados a la extorsión.
* Los grupos de ciberdelincuencia utilizan la IA para escalar sus ataques
Los ciberdelincuentes emplearon scripts generados por IA para extraer credenciales y borrar evidencias forenses a velocidad de máquina, reduciendo drásticamente el tiempo de reacción disponible para los responsables de seguridad. En el panorama general del cibercrimen, los atacantes también aprovecharon la creciente adopción de la IA distribuyendo Skrawl, un nuevo malware que roba información para macOS mediante extensiones falsas de OpenClaw y sitios de descarga fraudulentos que se hacían pasar por herramientas legítimas de IA.
* Los cibercriminales infiltran las cadenas de suministro de desarrollo de software
STARDUST CHOLLIMA comprometió el paquete Axios de NPM, descargado 100 millones de veces por semana, exponiendo potencialmente a millones de usuarios indirectos y contaminando la cadena de suministro de software de código abierto. Por otra parte, antes de que CrowdStrike desmantelara la botnet Glassworm, operadores de malware comprometieron 350 repositorios de GitHub para insertar código malicioso en proyectos JavaScript y Python, atacando directamente los ecosistemas de desarrollo de software.
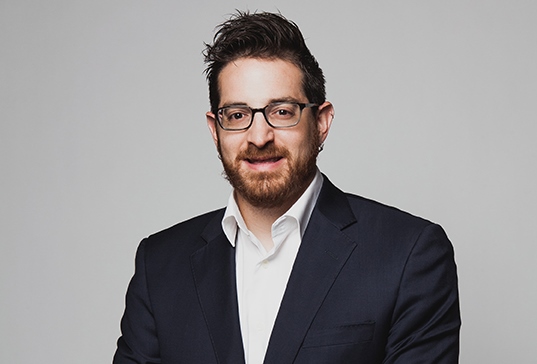
«Las organizaciones tecnológicas están construyendo los activos más valiosos pero más atacados del mundo. Cada avance en Inteligencia Artificial genera simultáneamente una ventaja competitiva y una nueva superficie de ataque», afirma Adam Meyers, responsable del grupo de Operaciones Contra Adversarios de CrowdStrike. «China utiliza el ciberespionaje como una política industrial para intentar cerrar la brecha de innovación en IA, demostrando que las capacidades de Inteligencia Artificial son el premio que buscan los adversarios. Tanto si una organización desarrolla IA como si simplemente la adopta, la seguridad debe incorporarse desde el principio».
Arriba, en la foto, Adam Meyers, responsable del grupo de Operaciones Contra Adversarios de CrowdStrike / imagen cortesía de CrowdStrike
