
El informe de la compañía revela también un aumento del 442 % en ataques de vishing debido a la intensidad de uso de técnicas de ingeniería social impulsadas por IA generativa
CrowdStrike ha publicado su Informe Global de Amenazas 2025, en el que subraya la creciente agresividad de las operaciones digitales procedentes de China, el auge de la ingeniería social basada en IA generativa y en la explotación de vulnerabilidades de naciones estado y un drástico incremento de los ataques sin malware basados en el robo de identidades.
El informe revela que los adversarios vinculados a China han intensificado sus operaciones digitales patrocinadas por el Estado en un 150%, con ataques dirigidos a los sectores financiero, de medios de comunicación, fabricación e industrias, que han visto crecer las amenazas hasta en un 300%.
Al mismo tiempo, los ciberdelincuentes están aprovechando la IA de forma global para explotar credenciales robadas y realizar ataques multidominio -aprovechando brechas en endpoints, nubes e identidades- para eludir los controles de seguridad y operar sin ser detectados. El cambio hacia intrusiones sin malware que abusan de accesos legítimos, junto con tiempos de propagación récord, deja a los responsables de seguridad con un mínimo margen de error. Para detener los ataques hoy en día, los equipos de seguridad deben eliminar brechas de visibilidad, detectar movimientos de los atacantes en tiempo real y detenerlos antes de que escalen, ya que una vez dentro, es demasiado tarde.
Tras analizar más de 250 grupos de ciberdelincuentes identificados y 140 grupos de actividad emergentes, el análisis llevado a cabo por CrowdStrike muestra las siguientes conclusiones:
* El ciberespionaje procedente de China es cada vez más agresivo: en 2024, CrowdStrike identificó siete nuevos actores vinculados a China, con un aumento del 150 % en ataques relacionados con espionaje, y con algunas industrias críticas experimentando un incremento de hasta un 300% en ataques dirigidos.
* La IA generativa potencia la ingeniería social: las tácticas de phishing e ingeniería social impulsadas por IA generativa provocaron un aumento del 442 % en los ataques de vishing (phishing por voz) entre la primera y la segunda mitad de 2024. El informe de CrowdStrike muestra cómo
grupos de ciberdelincuentes sofisticados, como Curly Spider, Chatty Spider y Plump Spider, han utilizado ingeniería social con el objetivo de robar credenciales, establecer sesiones remotas y evadir la detección.
* Irán aprovecha la IA generativa para buscar y explotar vulnerabilidades: en 2024, grupos relacionados con Irán han incrementado el uso de la IA generativa para buscar, desarrollar exploits y parchear redes domésticas, de forma alineada con las iniciativas de IA lideradas por el gobierno.
* Aumento de ataques sin malware: actualmente, el 79 % de los ataques de acceso inicial no utilizan malware, mientras que los anuncios de venta de accesos comprometidos han aumentado 50 % frente al año pasado. Los ciberdelincuentes explotan credenciales robadas para infiltrarse en los sistemas como usuarios legítimos, desplazándose lateralmente sin ser detectados con actividades manuales.
* Las amenazas internas siguen en ascenso: el actor Famous Chollima, vinculado a Corea del Norte, fue responsable de 304 incidentes descubiertos en 2024. El 40 % de estos incidentes implicaron amenazas internas, con delincuentes infiltrándose en organizaciones bajo la apariencia de empleados legítimos para obtener acceso a sistemas y ejecutar actividades maliciosas.
* Tiempo de propagación récord: el tiempo promedio para que los ciberdelincuentes propaguen un ataque tras la intrusión cayó a 48 minutos, con el caso más rápido registrado en 51 segundos, lo que deja a los responsables de seguridad muy poco tiempo para reaccionar.
* Ataques en entornos cloud: los ataques en la nube aumentaron un 26 % frente al año pasado. El abuso de cuentas válidas representó el 35 % de los incidentes en la nube en el primer semestre de 2024.
* Las vulnerabilidades siguen siendo un objetivo clave: el 52% de las vulnerabilidades observadas están relacionadas con el acceso inicial, lo que refuerza la necesidad crítica de asegurar los puntos de entrada antes de que los atacantes establezcan persistencia.
«La agresividad del ciberespionaje de China, combinada con la rápida evolución de la IA utilizada para la ingeniería social, está obligando a las organizaciones a replantearse su enfoque de seguridad», alerta Adam Meyers, responsable de operaciones contra ciberdelincuentes en CrowdStrike. «Los atacantes explotan brechas en identidades, utilizan ingeniería social y se mueven entre distintos dominios sin ser detectados, haciendo que las defensas tradicionales sean ineficaces. Detener las brechas requiere una plataforma unificada, impulsada por inteligencia en tiempo real y threat hunting, que correlacione la actividad en identidades, nubes y endpoints para eliminar los puntos ciegos donde los atacantes se esconden».
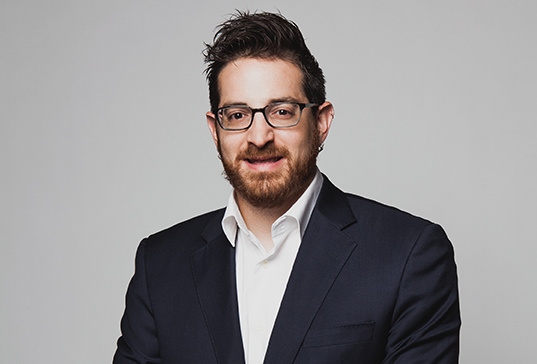
Arriba, en la foto, Adam Meyers, responsable de operaciones contra ciberdelincuentes en CrowdStrike
