
Según el Informe Anual de Amenazas de CrowdStrike, las intrusiones basadas en identidades, los ataques a la nube y el uso de herramientas de gestión remota son las mayores amenazas actuales para una organización
CrowdStrike ha presentado hoy la sexta edición anual de su Informe Anual sobre Amenazas 2023, en el que se alerta de cuatro peligros mayoritarios: un incremento masivo de las intrusiones basadas en identidades, una cada vez mayor especialización de los ciberdelincuentes en los ataques a la nube, un pico en el uso de herramientas de gestión remota por parte de los criminales y un nuevo récord en las capacidades de los delincuentes para alcanzar sus objetivos.
El informe de CrowdStrike cubre las tendencias de ataque y las técnicas más usadas por los criminales en los últimos meses y ha sido realizado por el equipo de analistas de inteligencia de la compañía entre julio de 2022 y junio de 2023.
Las conclusiones más alarmantes del equipo de análisis de CrowdStrike, desarrolladas en el informe, son:
• Los ataques contra Kerberos (que persiguen obtener las contraseñas vinculadas a una cuenta del servicio del Directorio Activo a partir de un usuario sin privilegios) crecieron un 583 %, es decir, se han multiplicado por 6 en tan solo un año. El 62 % del total de intrusiones se realizó desde cuentas válidas, mientras que se ha observado un crecimiento del 160 % en los intentos de obtener claves secretas y otras credenciales a partir de API con metadatos de instancias cloud.
• El uso de herramientas de gestión remota legítimas por parte de los criminales creció un 312 %. Gracias a esta técnica, se evita la detección y es más sencillo acceder a datos sensibles o desplegar ransomware dentro de los sistemas corporativos.
• Los ciberdelincuentes alcanzan sus objetivos en tan solo 79 minutos, 5 menos que el año pasado. En uno de los casos analizados el atacante consiguió acceder a la infraestructura corporativa en tan solo 7 minutos.
• La industria de los servicios financieros sufrió un aumento del 80 % en las intrusiones interactivas.
• Los anuncios de intermediarios de acceso en foros underground aumentaron en 147 %. Estos intermediarios comercian con cuentas válidas para reducir la barrera de entrada a los criminales.
• El uso de herramientas de escalado de privilegios en Linux para explotar entornos cloud se triplicó. Los criminales utilizan linPEAS para conseguir el acceso a metadatos en entornos cloud, atributos de red o credenciales que pueden explotar más tarde.
“El año pasado analizamos profundamente la actividad de 215 grupos de cibercrimen y esto nos ha llevado a observar un crecimiento en la complejidad y profundidad de las tácticas y plataformas utilizadas por los delincuentes, entre las que destacan el abuso de credenciales válidas para aprovecharse de vulnerabilidades en la nube y en diversos softwares”, admite Adam Meyers, responsable del equipo de operaciones contra adversarios en CrowdStrike. “Cuando hablamos de detener brechas, no podemos ignorar el hecho de que los criminales cada vez son más rápidos y utilizan tácticas diseñadas intencionadamente para evadir los métodos de detección tradicionales. Los responsables de seguridad deberían simplemente preguntar a sus equipos si cuentan con las soluciones necesarias para detener los movimientos laterales de un criminal en menos de 7 minutos”.
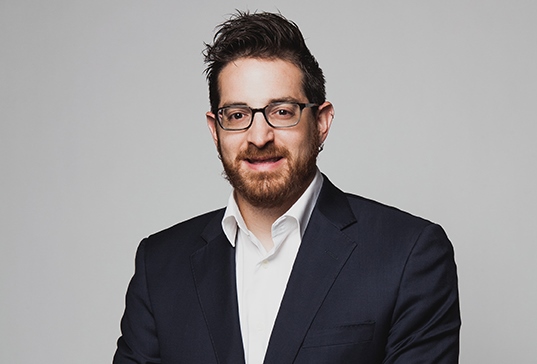
Arriba, en la foto, Adam Meyers, responsable del equipo de operaciones contra adversarios en CrowdStrike / Imagen cortesía de CrowdStrike
