
El intercambio colaborativo de información desarrollado por ETHOS ayudará a toda la comunidad OT a identificar, evaluar y responder rápidamente a las amenazas potenciales y emergentes
Un grupo de líderes de la ciberseguridad OT y defensores de las infraestructuras críticas han presentado recientemente sus planes para ETHOS (Emerging THreat Open Sharing), una plataforma tecnológica Open Source agnóstica respecto a los proveedores para compartir información anónima de alerta temprana sobre amenazas entre compañeros de la industria y gobiernos.
Los miembros fundacionales de la comunidad ETHOS son 1898 & Co., ABS Group, Claroty, Dragos, Forescout, NetRise, Network Perception, Nozomi Networks, Schneider Electric, Tenable y Waterfall Security.
ETHOS ofrecerá a las industrias críticas una opción neutral para el intercambio de información para combatir el número creciente de ciber amenazas. Una solución siempre activa, Open Source, que funciona como una línea directa para correlacionar información de muchos proveedores de seguridad con el fin de identificar comportamientos anómalos que reforzará las defensas de ciberseguridad en todos los sectores y garantizará una comunicación y un apoyo gubernamental más eficaces.
ETHOS se encuentra en fase inicial de desarrollo cooperativo con el objetivo de compartir datos para la investigación temprana de los indicadores de amenazas y descubrir nuevos y novedosos ataques. Como iniciativa Open-Source, cualquier individuo, empresa o proveedor de seguridad puede contribuir a ETHOS, a su dirección y a sus futuros desarrollos. Las solicitudes de afiliación general estarán disponibles en junio de 2023.
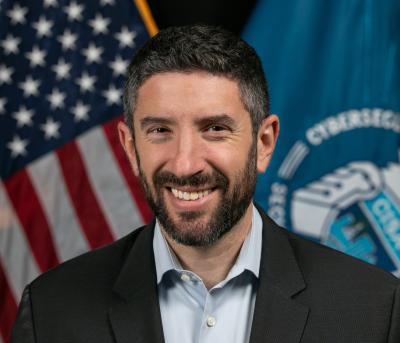
“La magnitud de las amenazas a las que se enfrentan los operadores de infraestructuras críticas, y en particular las redes de Tecnología Operacional, requiere un enfoque del intercambio de información basado en la colaboración y la interoperabilidad», comenta Eric Goldstein, Executive Assistant Director de ciberseguridad de la CISA. “La CISA está dispuesta a continuar apoyando los esfuerzos elaborados por la comunidad para reducir los silos que impiden un intercambio de información oportuno y eficaz. Esperamos colaborar con estas comunidades, incluyendo la comunidad ETHOS para mejorar la alerta temprana y la respuesta ante posibles ciber amenazas, protegiendo al mismo tiempo adecuadamente la información sensible sobre la comunidad de infraestructuras críticas de nuestra nación».
ETHOS descubrirá colectivamente y compartirá entre el sector público y privado las amenazas emergentes para las que no existe inteligencia de amenazas o no existen patrones de ataques disponibles. ETHOS aporta una opción agnóstica respecto del proveedor para mejorar la cooperación entre los sectores público y privado con el fin de compartir información eficaz en tiempo real entre sectores y con los gobiernos. El éxito de ETHOS hará que menos propietarios de activos sean víctimas de ciberataques evitables.
Declaraciones de los miembros de ETHOS
1998 & Co.
Los defensores de las infraestructuras críticas se sentían como si estuviesen en una isla. Para permanecer atentos contra los potenciales ataques y adversarios, ETHOS proporciona una defensa colectiva mediante el intercambio de información de fuentes públicas y privadas agnósticas respecto al proveedor, lo que permite mejorar parámetros como el tiempo de detección y el tiempo de respuesta.
Matt Morris, Managing Director for Security & Risk Consulting
ABS Group
ETHOS está respondiendo a la llamada para proteger las infraestructuras críticas del país derribando barreras y cerrando la brecha de cómo podemos responder rápidamente a las nuevas y emergentes amenazas que impactan en la seguridad y la protección de las operaciones industriales. ETHOS cumple una función importante y necesaria para crear colaboración entre proveedores tecnológicos, fabricantes de equipos originales y proveedores de servicios y da lugar a soluciones que responden al creciente reto del ciber riesgo industrial.
Ryan Moody, President and CEO
Claroty
Defender las infraestructuras críticas contra los actores de las amenazas que evolucionan rápidamente requiere una defensa colectiva, de tal forma que un ataque contra uno de ellos se traduce en una mejor protección para todos. El intercambio en tiempo real de información procesable sobre amenazas entre proveedores y empresas que ofrece ETHOS es fundamental para reducir los puntos ciegos y descubrir a los actores de las amenazas antes de que perturben los sistemas de los que todos dependemos a diario. Con el conocimiento de Claroty en la detección de amenazas en entornos OT/ICS y nuestro compromiso desde hace mucho tiempo de compartir nuestra investigación de amenazas con la comunidad en general -nuestros investigadores del Team82 han detectado y divulgado más de 400 vulnerabilidades hasta la fecha-, esperamos fomentar la comunidad ETHOS y trabajar juntos para que los sistemas más críticos del mundo sean más seguros y resistentes.
Brian Dunphy, Vice President Product Management
Dragos
Dragos ha trabajado para construir la defensa colectiva de la comunidad industrial desde nuestra fundación y estamos dispuestos también a contribuir en esta iniciativa entre proveedores. Vemos el potencial de ETHOS para convertirse en una fuente valiosa de información de amenazas novedosas que pueden ser fácilmente incorporadas a un programa de inteligencia de amenazas más amplio.
Kimberly Graham, Senior Director of Product Management
Forescout
No puedes actuar en lo que no ves o no conoces, pero estamos fundamentalmente cambiando eso a través de la creación de esta plataforma independiente de proveedores y un destacado grupo de empresas del sector. Las infraestructuras críticas están en vías de alcanzar una posición de seguridad más sólida gracias a estos esfuerzos por racionalizar el intercambio de información, y estamos orgullosos de desempeñar un papel en ello.
Daniel dos Santos, Head of Security Research
NetRise
El intercambio de Información es la base del éxito del ecosistema OT/ICS a la hora de prevenir y detectar los ciberataques existentes. Con ETHOS, esta cohorte de proveedores está aportando una nueva colaboración industrial que promete acelerar el progreso en este ámbito, lo que en última instancia conducirá a una postura cibernética de seguridad nacional más segura en todos los ámbitos.
Thomas Pace, CEO
Network Perception
La ciberseguridad OT es crítica para el bienestar, la seguridad y el día a día de la vida de los ciudadanos de todo el mundo. Alinearse con los otros miembros de ETHOS para una mayor transparencia y comunicación ante catástrofes es una decisión fácil para nosotros y una importante iniciativa para todos”.
Robin Berthier, Co-founder and CEO
Nozomi Networks
La defensa más fuerte es la colectiva, incluido un mecanismo independiente del proveedor para compartir en tiempo real los datos de alerta temprana. La plataforma ETHOS ofrecerá la forma más creativa, inclusiva y proactiva de compartir información de amenazas OT. Nozomi Networks está orgulloso de haber ayudado en la creación de la comunidad ETHOS.
Andrea Carcano, Co-founder and Chief Product Officer
Schneider Electric
Con el intercambio abierto sin fin y con la contribución de miembros activos, ETHOS ofrecerá un apoyo significativo a la sociedad para combatir las amenazas de ciberseguridad.
Ed Turkaly, Director Cybersecurity Offer Management
Tenable
“Un gran reto para la industria OT es diferenciar qué amenazas suponen un riesgo real para una organización y dónde están expuestas a dicho riesgo. ETHOS es una iniciativa agnóstica respecto a los proveedores que aspira a eliminar el ruido, automatizando el descubrimiento y la difusión de información sobre amenazas reales procedente de los miembros del sector. El objetivo será proporcionar a toda la comunidad más información sobre las amenazas dirigidas a vulnerabilidades nuevas y conocidas de los sistemas OT. Trabajando juntos, la comunidad de seguridad OT es más fuerte y más ciber resistente.
Marty Edwards, Director Adjunto de Tecnología para OT e IoT
Waterfall Security Solutions
“Los ciberataques que están provocando paradas o fallos de funcionamiento de los sistemas de control industrial/OT se han duplicado con creces en los últimos cuatro años. Ha llegado el momento de poner en marcha el proyecto ETHOS. El mundo necesita inteligencia de amenazas OT para que podamos mirar hacia delante y ver lo que se nos viene encima, no sólo hacia atrás para ver cuántas veces hemos caído».
Andrew Ginter, Vice President Industrial Security
Arriba, en la foto, Eric Goldstein, Executive Assistant Director de ciberseguridad de la Cybersecurity and Infrastructure Security Agency (CISA) de los Estados Unidos / Imagen cortesía de la CISA
