
PUBLICACION ONLINE SOBRE ICT Y TELECOMUNICACIONES En español e inglés / spanish and english
PUBLICACION ONLINE SOBRE ICT Y TELECOMUNICACIONES En español e inglés / spanish and english

Las noticias sobre las vulneraciones de seguridad que afectan a empresas y usuarios son constantes. La pandemia se lo ha puesto más fácil a los ciberdelincuentes: el incremento precipitado de
Read Full
¿Qué podemos aprender de la historia para estar preparados? Un repaso a 15 años de actividad ciberdelictiva generada para distraer, confundir, negar, desestabilizar y dividir Con las tropas rusas acumulándose
Read Full
La búsqueda de la «empresa mínima viable» es la principal prioridad para los CISOs en 2022 El actual panorama de amenazas, la enorme transformación digital que ha tenido lugar en
Read Full
Impulsar nuevas mejoras en la eficiencia en la detección colaborativa del fraude y delitos financieros es el objetivo principal de un nuevo proyecto de Gaia-X liderado por Atos, uno de
Read Full
ThreatQuotient ofrece las claves para combatir uno de los retos más difíciles para los analistas: dar sentido a toda la inteligencia sobre amenazas a la que se suscriben sus organizaciones
Read Full
Un informe de VMware revela que más de la mitad de los usuarios de Cobalt Strike utilizan la herramienta de forma ilícita Linux es el sistema operativo más común en
Read Full
Al entrar en 2022, el mundo continúa soportando la pandemia. Pero la industria de la seguridad, sin duda, ha seguido cambiando, adaptándose y desarrollándose a pesar de las cosas. Varias
Read Full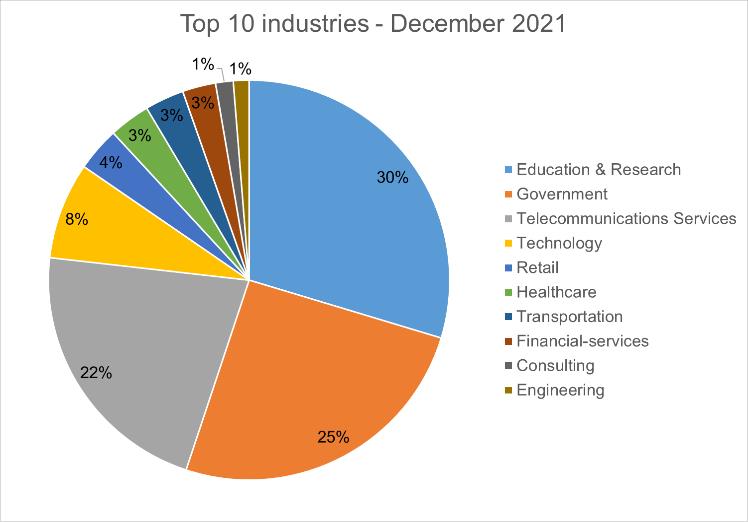
Bitdefender publica su informe Bitdefender Threat Debrief (BDTD), que analiza la evolución de las ciberamenazas a nivel global El año pasado estuvo marcado por la profesionalización de los operadores de
Read Full
acens realiza un sondeo que revela las prácticas inseguras de los usuarios en Internet: el 70% de los usuarios de dispositivos móviles no tiene antivirus, el 57% accede a datos
Read Full
Un estudio de Kenna Security, parte de Cisco, muestra la probabilidad relativa de que una organización sufra un ciber-ataque a través de exploits conocidos 2021 marcó un récord en vulnerabilidades
Read Full
Publicación online sobre telecomunicaciones y tecnologías de la información, en castellano e inglés / Online publication about telecommunications and ICT, in english and spanish
Multipurpose Magazine Pro Wordpress Theme 2018 | All Rights Reserved Design & Developed by Themesglance